Segurança não deve ser tratada como um conjunto de soluções isoladas. Ela precisa acompanhar a realidade, os riscos e os objetivos de cada negócio.
Por isso, estruturamos nosso portfólio em unidades especializadas de Segurança da Informação e Infraestrutura de TI, que atuam de forma integrada. Assim, conseguimos identificar as necessidades mais críticas de cada ambiente, direcionar os recursos certos e construir uma estratégia de proteção alinhada ao crescimento da empresa.
Mais do que entregar tecnologia, buscamos entender profundamente a operação de cada cliente. Nosso atendimento é consultivo, próximo e personalizado, com profissionais preparados para apoiar tanto os desafios técnicos quanto as decisões estratégicas de segurança.
Nosso objetivo é transformar a Segurança da Informação em uma aliada da operação, e não em uma barreira. Isso significa combinar tecnologia, conhecimento especializado, gestão de riscos e visão de negócio para criar ambientes mais seguros, resilientes e preparados para crescer.
Você acompanha a evolução dos serviços, as ações realizadas e os resultados alcançados, com clareza sobre o que está sendo feito e por quê.
Cuidamos dos desafios relacionados à Segurança da Informação e à Infraestrutura de TI, reduzindo riscos e permitindo que sua equipe concentre energia no core business da empresa.
Apoiamos gestores e equipes de tecnologia na adoção das melhores práticas de segurança, no planejamento estratégico e na tomada de decisões relacionadas à proteção de dados, riscos e evolução da infraestrutura.
O cenário de cibersegurança muda constantemente. Por isso, mantemos sua equipe atualizada sobre novas ameaças, vulnerabilidades, métodos de ataque, boas práticas e soluções capazes de fortalecer a proteção do ambiente.
Cuidamos do seu ambiente de Segurança e Infraestrutura de TI,
para você focar em seu Core Business.
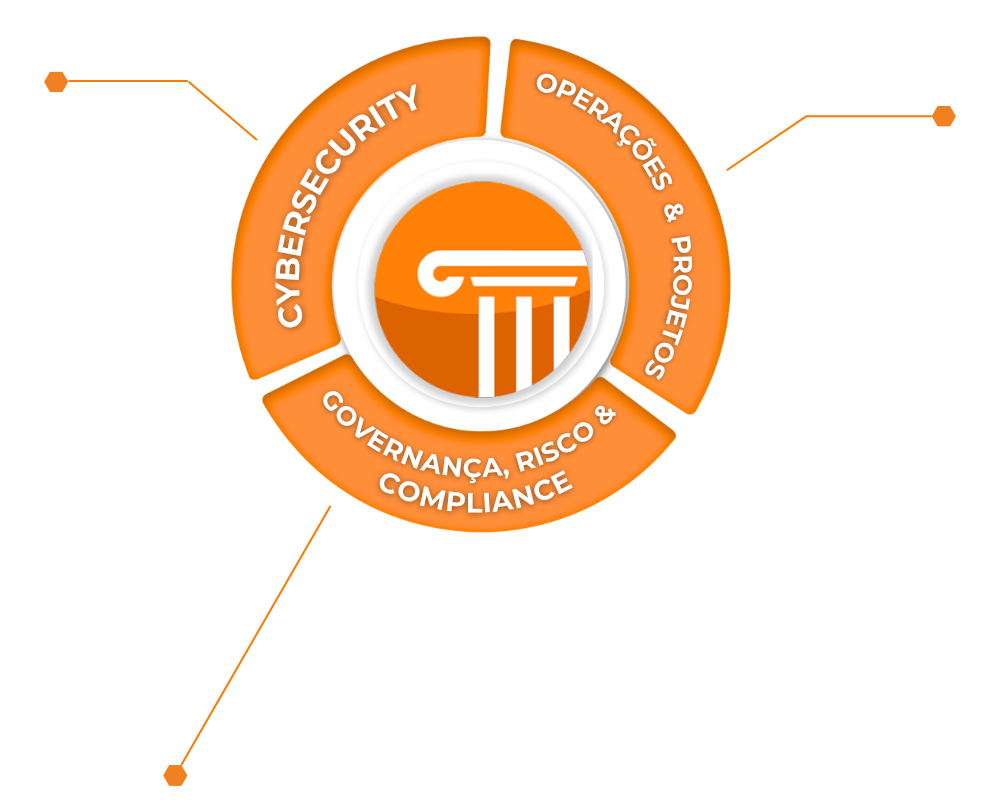
Cada Business Unit concentra especialistas, metodologias e serviços direcionados a uma área estratégica da Segurança da Informação. Sua empresa pode contratar uma solução específica ou desenvolver um plano integrado envolvendo diferentes unidades.
Área dedicada à proteção de sistemas, redes, aplicações e dados contra ameaças digitais. Envolve a identificação de vulnerabilidades, o monitoramento de eventos de segurança, testes de proteção e ações de prevenção e resposta a incidentes.
Envolve a estruturação, implantação e sustentação de ambientes de tecnologia, com foco no funcionamento adequado da infraestrutura e dos serviços de rede. Conectividade, acessos, suporte técnico, monitoramento, segmentação e gestão dos recursos utilizados no dia a dia da operação.
Organiza a forma como as empresas tratam segurança da informação, privacidade e conformidade em seus processos. Como com avaliações de riscos, definição de políticas e controles, adequação à LGPD e à ISO 27001, além de atividades de conscientização e apoio às funções responsáveis por segurança e proteção de dados.
Identificação e tratamento de vulnerabilidades antes que elas comprometam sistemas, dados e operações.
Maior visibilidade sobre ativos, redes, eventos, acessos, responsabilidades e processos de segurança.
Soluções direcionadas à disponibilidade dos ambientes e à redução dos impactos causados por falhas ou incidentes
Estruturação de controles e processos relacionados à LGPD, ISO 27001, proteção de dados e Governança de Segurança da Informação.
Informações técnicas e estratégicas para apoiar gestores na priorização de riscos, investimentos e ações.
Cada projeto é único. Por isso, nossa atuação é personalizada de acordo com os objetivos, o nível de maturidade e as necessidades de cada cliente.
Não. Cada serviço pode ser contratado de acordo com uma necessidade específica. Quando o cenário exige conhecimentos de diferentes áreas, as Business Units podem atuar de forma integrada.
A estrutura da contratação é definida conforme o escopo, os objetivos e as necessidades do cliente. O projeto pode envolver uma avaliação específica, uma implantação ou um acompanhamento contínuo.
O primeiro passo é compreender o ambiente, os riscos e os objetivos do negócio. A partir desse diagnóstico, os especialistas da Athena Security podem indicar as prioridades e os serviços mais adequados.
Sim. Os especialistas podem atuar em conjunto com as equipes internas, oferecendo conhecimento técnico, apoio operacional e suporte à tomada de decisão.
Sim. O escopo é construído considerando o ambiente, o nível de maturidade, os riscos, as prioridades e os objetivos de cada organização.